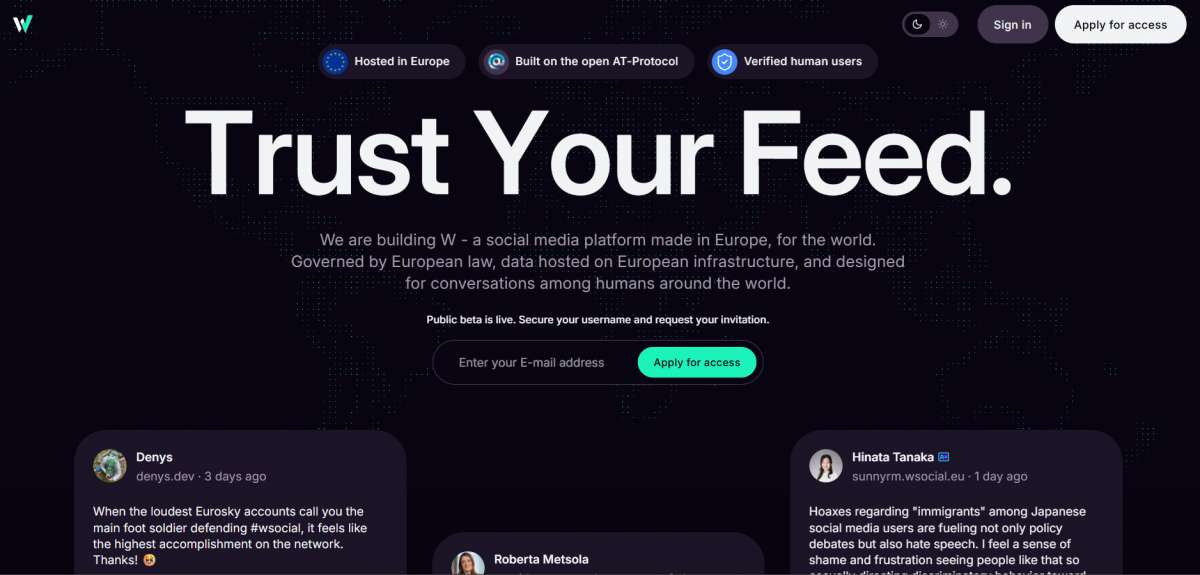
W Social, la red social presentada este año como la alternativa europea a X (antiguo Twitter), ha negado categóricamente haber sufrido una filtración o un acceso no autorizado a sus sistemas. La reacción de la compañía se produce después de que el periodista tecnológico alemán Gavin Karlmeier sacara a la luz una base de datos accesible en la web abierta con datos personales de miles de sus usuarios.
Ante estas informaciones, la plataforma We Don’t Have Time puso en marcha la herramienta en línea “Have you been Wned?” para que los usuarios comprueben si su información identificativa ha quedado expuesta.
La directiva de W Social ha defendido la integridad de sus sistemas a través de un comunicado, en el que asegura que «no se ha producido ninguna violación de datos personales en virtud del Reglamento General de Protección de Datos (RGPD)».
Según subrayan, «los registros de verificación contienen únicamente la información que los usuarios decidieron hacer pública al crear su cuenta. Hemos evaluado el asunto en consulta con nuestro Responsable de Protección de Datos».
Cuestión de protocolo
La compañía atribuye la visibilidad de los datos a la naturaleza del Protocolo AT, la tecnología descentralizada desarrollada por Bluesky sobre la que se apoya la plataforma.
Así, han explicado que, al verificar una cuenta, se genera un registro público en el protocolo para acreditar que pertenece a una persona real, incluyendo el estado de verificación, el país expedidor del documento y un rango de edad sintético, sumado al nombre legal únicamente si el usuario lo autorizó de forma explícita.
Pese a los argumentos de la empresa, investigadores de seguridad de la firma Cybernews señalan que estos incidentes ponen de manifiesto que los sistemas de verificación de la red son «imperfectos».
Los analistas advierten de que la exposición pública permanente de nombres, nacionalidades y edades aproximadas facilita considerablemente los ataques de phishing personalizado, el robo de identidad, el doxing o la reactivación de datos provenientes de filtraciones previas. Asimismo, recuerdan la dificultad técnica de eliminar de forma definitiva datos personales una vez introducidos en una red descentralizada.
Acerca del autor